ดำทำไรบันทึกวิธีคิด · ชีวิต · เทคโนโลยี

ดำทำไร

คนธรรมดา หลงไหลในเทคโนโลยี ที่ชอบการแบ่งปัน

เราไม่ได้มาตัดสินใคร
Life

เราไม่ได้มาตัดสินใคร

หน้าที่ของคนสัมภาษณ์ไม่ใช่ตัดสินว่าใครเก่งหรือไม่เก่ง แต่คือเลือกคนที่เหมาะกับงานที่เรามีอยู่ตรงหน้า
#Leadership

มองโลกผ่านกรอบตัวเอง หรือเข้าใจผ่านมุมคนอื่น?
Life

มองโลกผ่านกรอบตัวเอง หรือเข้าใจผ่านมุมคนอื่น?

ทำไมเขาไม่ทำแบบนั้น หรือ ทำไมเขาถึงเป็นแบบนี้
#ข้อคิด

Business Trip อีกซีกโลก ภาพลวงตาของการเดินทาง กับสมการเวลาที่หายไป
Life

Business Trip อีกซีกโลก ภาพลวงตาของการเดินทาง กับสมการเวลาที่หายไป

เคยไหมครับ... เวลาที่เราบอกใครสักคนว่าจะต้องไป Business Trip มักจะได้ยินคือ โห ดีจังเลย ได้ไปเที่ยวต่างประเทศด้วย หรือ เดินทางปลอดภัยนะ เที่ยวเผื่อด้วย
#การทำงาน

Terraform ทำงานกับ Google Cloud เปลี่ยนมาใช้ Service Account Impersonation
Tech

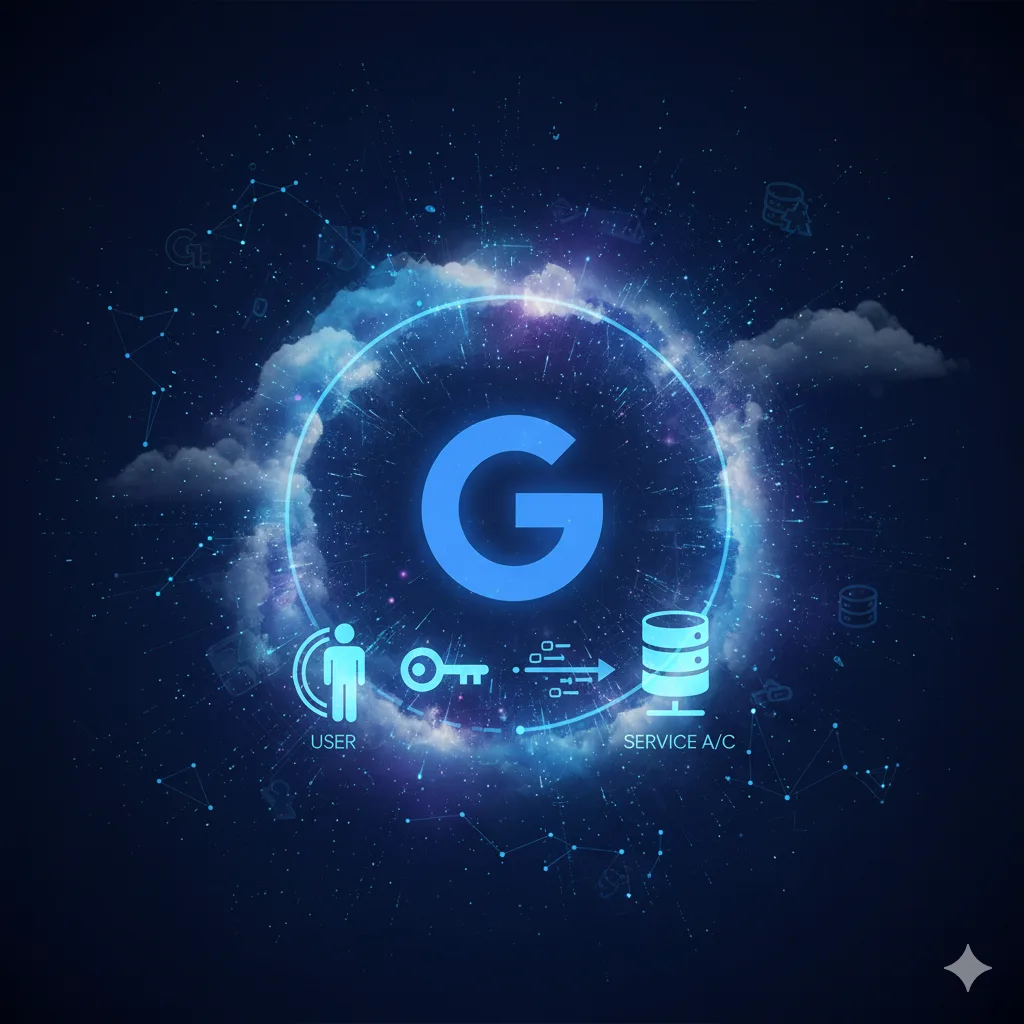
Terraform ทำงานกับ Google Cloud เปลี่ยนมาใช้ Service Account Impersonation

เวลาเราพูดถึงการทำ Automation หรือการรัน Terraform บน Google Cloud (GCP) ประเด็นเรื่อง Security
#Terraform #ความปลอดภัย

สมการชีวิตที่ลงตัว เมื่อ กาละ เทศะ และผู้คน โคจรมาพบกัน
Life

สมการชีวิตที่ลงตัว เมื่อ กาละ เทศะ และผู้คน โคจรมาพบกัน

ในสถานการณ์ที่ "เวลาของเรา" และ "สถานที่ของเรา" แต่ไม่ได้ใส่ใจ "เวลาของเขา" และ "พื้นที่ของเขา" ความหายนะ อาจจะเกิดขึ้นได้
#การทำงาน

เรื่องราวของ known_hosts ไฟล์เล็ก ๆ ที่ควรรู้จัก
Tech

เรื่องราวของ known_hosts ไฟล์เล็ก ๆ ที่ควรรู้จัก

การเปลี่ยนแปลง know_hosts ใน Linux ในปัจจุบัน
#SSH

AI เราก็ใช้เป็นอยู่แล้ว จะต้องเรียนอะไรอีก
Tech

AI เราก็ใช้เป็นอยู่แล้ว จะต้องเรียนอะไรอีก

ใช้เป็น กับ เข้าใจการใช้ – ความต่างที่สำคัญในการอยู่รอดในโลกยุคนี้
#AI

Word Splitting - Bash ทำกับเรา โดยที่ไม่รู้ตัว
Tech

Word Splitting - Bash ทำกับเรา โดยที่ไม่รู้ตัว

Word Splitting ขั้นตอนที่เอาประโยค มาหั่นเป็นส่วน ๆ โดยที่ไม่รู้ตัว
#Bash

สวัสดี เราชื่อ tilde หรือที่ เรียกเราว่า ตัวหนอน EP 2
Tech

สวัสดี เราชื่อ tilde หรือที่ เรียกเราว่า ตัวหนอน EP 2

เครื่องหมาย ~ - tilde ใน BASH มีความหมายพิเศษบางอย่าง ที่มากกว่า Home Directory
#Bash

สวัสดี เราชื่อ tilde หรือที่ เรียกเราว่า ตัวหนอน EP.1
Tech

สวัสดี เราชื่อ tilde หรือที่ เรียกเราว่า ตัวหนอน EP.1

เครื่องหมาย ~ - tilde ใน BASH มีความหมายพิเศษบางอย่าง ที่มากกว่า Home Directory
#Bash

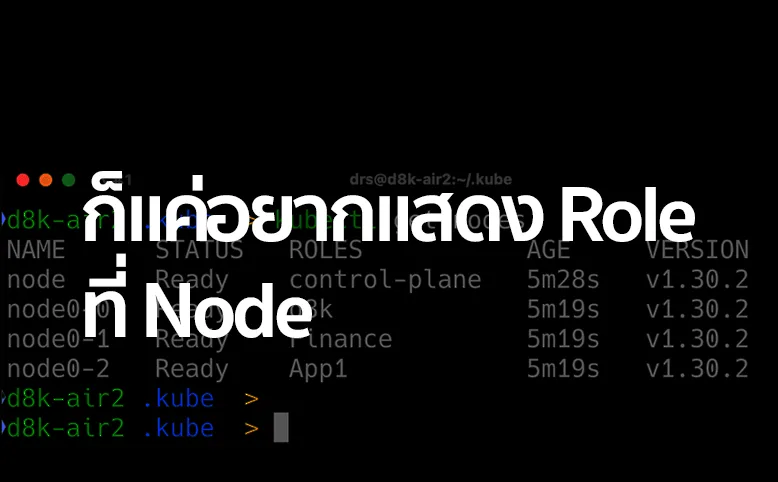
ขัดหูขัดตากับ <none> ใน Role เวลา get nodes
Tech

ขัดหูขัดตากับ <none> ใน Role เวลา get nodes

เคยสงสัยไหมครับ เวลา get nodes ในแถว Role มันจะมีค่าเฉพาะ Control Plane และใน node อื่น ๆ จะมีค่าเป็น <none>
#Kubernetes

Certificate Authority Authorization (CAA)
Tech

Certificate Authority Authorization (CAA)

CAA เป็นชนิดของ DNS record ที่อนุญาตให้เจ้าของระบุว่า Certificate Authority (CA) ไหนที่จะออก cert ให้สำหรับ domain นี้ได้บ้าง
#TLS

mTLS เรื่องที่ Developer, Security และ Operation ควรรู้จัก
Tech

mTLS เรื่องที่ Developer, Security และ Operation ควรรู้จัก

mTLS คืออะไร ทำงานอย่างไร และจะหยิบ NGINX และ curl มาเป็นเครื่องมือในการเรียนรู้
#TLS

กระบี่เย้ยยุทธจักร กับเรื่องราวบทใหม่ของชีวิต
Life

กระบี่เย้ยยุทธจักร กับเรื่องราวบทใหม่ของชีวิต

หนังจีนเรื่อง "กระบี่เย้ยยุทธจักร" ผมดูมาตั้งแต่เด็กในหลากหลายชื่อ ... รู้สึกว่าการดูหนังจีนในแต่ละช่วงชีวิต มันต่างกันมากเลย
#ข้อคิด

ที่มาของ #มูลค่าความสุข
Life

ที่มาของ #มูลค่าความสุข

คุณเป้ว่าความสุขของพนักงานคนหนึ่งควรจะราคาเท่าไหร่ดีล่ะครับ
#การทำงาน

Compile Terraform Provider ใช้เอง
Tech

Compile Terraform Provider ใช้เอง

เจอ bug ใน Terraform Provider ตัวที่ชื่อว่า ansible/ansible แต่อยากใช้งาน ก็เลยต้อง compile ใช้เองชั่วคราว
#Terraform

เหตุที่ต้อง debug ดูรายละเอียดการทำงาน Terraform Provider
Tech

เหตุที่ต้อง debug ดูรายละเอียดการทำงาน Terraform Provider

อยากใช้ Terraform Provider ตัวที่ชื่อว่า ansible/ansible แต่เรียกใช้งานได้รอบเดียว พอเรียกอีกครั้ง ยังไงก็ใช้ไม่ได้
#Terraform

ReadWriteOncePod กำหนด accessMode ใหม่ใน K8s v1.29
Tech

ReadWriteOncePod กำหนด accessMode ใหม่ใน K8s v1.29

ถ้าจะกำหนดให้ PersistenceVolumeClaim ถูกอ่านเขียนได้จาก Pod เดียวเท่านั้น ... ReadWriteOncePod ทำได้
#Kubernetes

Starbucks กาแฟราคาถูก
Life

Starbucks กาแฟราคาถูก

เพราะว่าจักรวาลของแต่ละคนไม่เท่ากัน เราจึงเห็นโลกที่ต่างกัน
#ข้อคิด

nftables เบื้องหลังใหม่สำหรับ kube-proxy ใน K8s v1.29
Tech

nftables เบื้องหลังใหม่สำหรับ kube-proxy ใน K8s v1.29

เดิมทีเบื้องหลังการทำงานของ kube-proxy จะเป็น iptables หรือ ipvs ... ความเปลี่ยนแปลงใน K8s v1.29 ก็คือ nftables จะมาเป็นสมาชิกใหม่ เพิ่มอีก 1 ตัวให้เลือกใช้
#Kubernetes

ติดตั้ง NGIX Gateway Fabric ด้วย helm chart
Tech

ติดตั้ง NGIX Gateway Fabric ด้วย helm chart

NGINX Gateway Fabric สามารถทำตัวเป็น Gateway Controller ใน K8s Gateway API ได้
#Kubernetes

ติดตั้ง NGIX Ingress Controller v3.3.2 ด้วย Manifests
Tech

ติดตั้ง NGIX Ingress Controller v3.3.2 ด้วย Manifests

1 ใน 3 ของวิธีการติดตั้ง NGINX Ingress Controller ตามเอกสารอย่างเป็นทางการของ NGINX คือติดตั้งด้วย Manifests
#Kubernetes

Single vs Double Quote ใน YAML แตกต่างกันไหม
Tech

Single vs Double Quote ใน YAML แตกต่างกันไหม

ค่าใน YAML แบบไม่มี quote, double quote และ single quote มีผลอย่างใรบ้าง
#Kubernetes

การ์ตูน หนังสือไร้สาระ !!!
Life

การ์ตูน หนังสือไร้สาระ !!!

ดอกผลของการ์ตูนที่ซื้อให้ลูกอ่าน มาเจอความเปลี่ยนแปลงตอน ป.6
#ข้อคิด

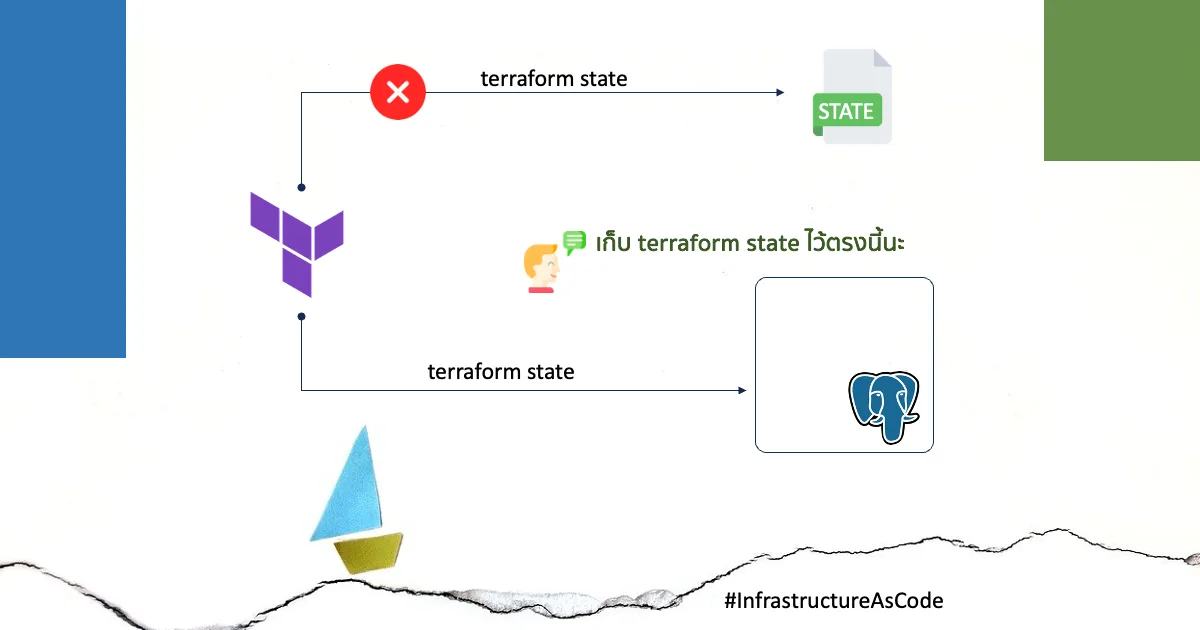
เอา Terraform state ไปเก็บไว้ใน postgres
Tech

เอา Terraform state ไปเก็บไว้ใน postgres

Terrafrom State มีข้อมูลสำคัญ ต้องเอาไปเก็บไว้ในที่ที่ปลอดภัย
#Terraform

ดวงชะตาของเรา ถูกกำหนดไว้แล้ว
Life

ดวงชะตาของเรา ถูกกำหนดไว้แล้ว

เมื่อความคิดเปลี่ยนได้ การกระทำก็เปลี่ยน ราศีโยมก็เปลี่ยน ดวงโยมก็เปลี่ยน
#ข้อคิด

K8s - วันเดียวจัด CVE ไป 3 ตัว
Tech

K8s - วันเดียวจัด CVE ไป 3 ตัว

ประกาศ CVE ของ Kubernetes 3 ตัวรวด เป็นระดับ Low x 1 และ ระดับ Medium x 2
#Kubernetes #ความปลอดภัย

สะเทือนใจ​ No. 1
Life

สะเทือนใจ​ No. 1

ในช่วงเวลาที่ข่าวบ้านเมือง ส่วนตัวผมใช้คำว่าไร้วาจาจะกล่าวถึงในมุมที่ดีได้ ความคิดของผมวนเวียนอยู่กับคำว่าตรรกวิบัติ…
#ข้อคิด

K8s - Projected Volume คืออะไร
Tech

K8s - Projected Volume คืออะไร

ว่าด้วยเรื่อง Storage ใน Kubernetes

#Kubernetes

ข้อมูลคนไทย 55ล้านรายการ มาจากไหน ep2
Tech

ข้อมูลคนไทย 55ล้านรายการ มาจากไหน ep2

ข้อมูล 55 ล้านรายการที่มีข่าวว่ารั่วออกมา "รั่วมาจากหน่วยงาน xxx จริงไหม"
#ความปลอดภัย

ข้อมูลคนไทย 55ล้านรายการ มาจากไหน ...
Tech

ข้อมูลคนไทย 55ล้านรายการ มาจากไหน ...

ข้อมูล 55 ล้านรายการที่มีข่าวว่ารั่วออกมา "รั่วมาจากหน่วยงาน xxx จริงไหม"
#ความปลอดภัย

สร้าง Pod แต่เจอว่า exec format error
Tech

สร้าง Pod แต่เจอว่า exec format error

เรื่องของเรื่องก็มีอยู่ว่า … ผมมี Container Image เก็บอยู่บน Docker Hub(https://hub.docker.com/)…
#Docker

ขอ Cert จาก Let's Encrypt คำสั่งเดียว เคาะ enter ครั้งเดียวจบ !!!
Tech

ขอ Cert จาก Let's Encrypt คำสั่งเดียว เคาะ enter ครั้งเดียวจบ !!!

Let's Encrypt คำสั่งเดียว เคาะ enter ครั้งเดียวจบ

#TLS

ให้สิทธิ์ admin แบบพอเพียงใน HashiCorp Vault
Tech

ให้สิทธิ์ admin แบบพอเพียงใน HashiCorp Vault

หนึ่งในหลักการของคนทำงานสาย Cybersecurity ที่รู้จักกันดี ก็คือ Principle of least privilege
#Vault #ความปลอดภัย

ชัดเจนเรื่อง Root Token
Tech

ชัดเจนเรื่อง Root Token

Root Token คือ token ที่ถูกสร้างขึ้นมาแล้วได้รับ Root Policy มาด้วย ... ความพิเศษของ Root Token คือทำอะไรได้ทุกอย่าง และไม่มีวันหมดอายุ (แต่ก็กำหนดให้อายุได้ตอนสร้าง root token อีกตัว) ไม่จำเป็นต้อง renew
#Vault

สร้างผู้ใช้สิทธิ์ admin ใน HashiCorp Vault
Tech

สร้างผู้ใช้สิทธิ์ admin ใน HashiCorp Vault

Policy เป็นส่วนหนึ่งของ HashiCorp Vault ที่ใช้กำหนดสิทธิ์ของผู้ที่เชื่อมต่่อมายัง HashiCorp Vault
#Vault

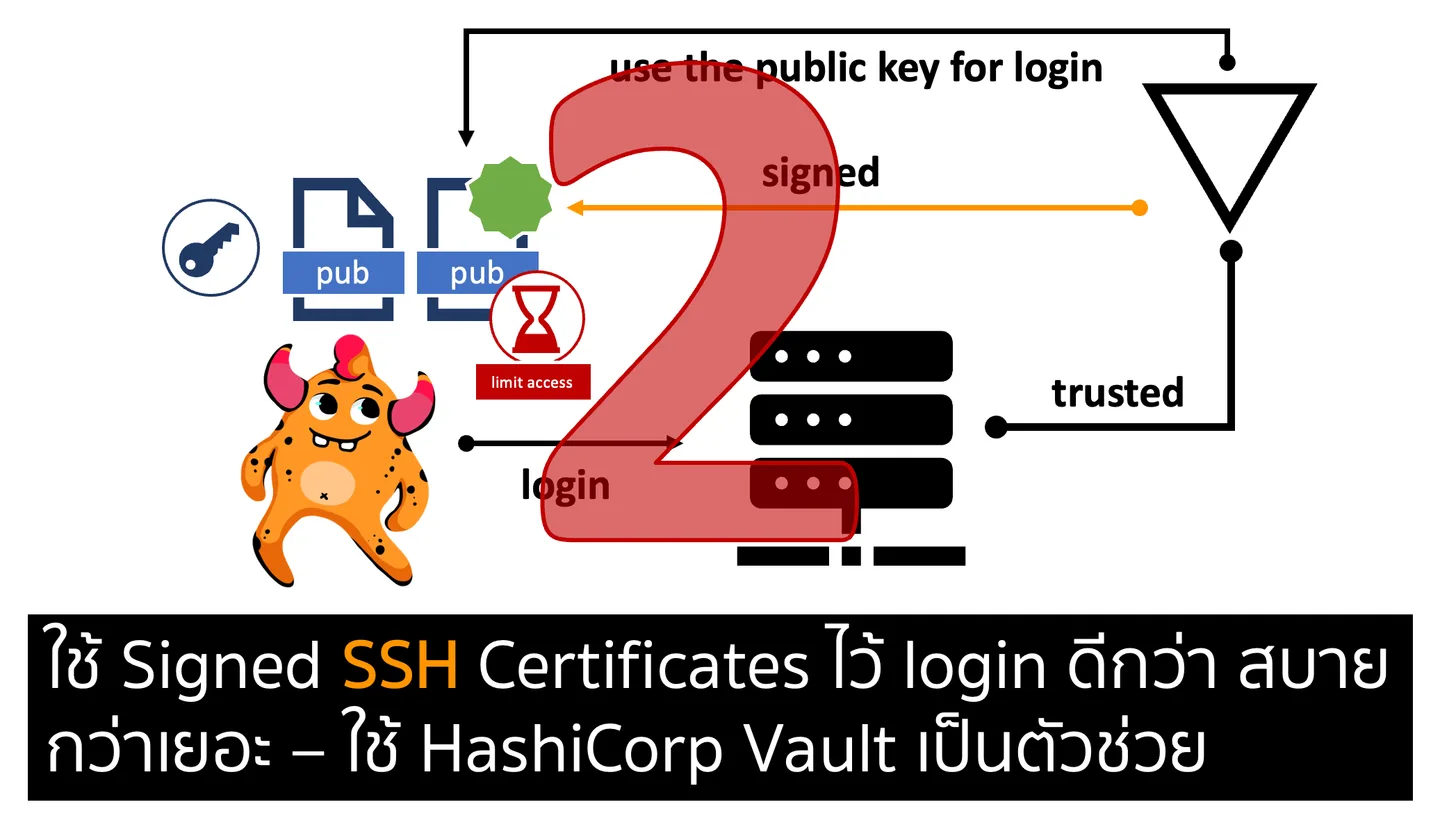
ใช้ Signed SSH Certificates ไว้ login ดีกว่า สบายกว่าเยอะ ep. 2
Tech

ใช้ Signed SSH Certificates ไว้ login ดีกว่า สบายกว่าเยอะ ep. 2

การเริ่มต้นนำเสนอรูปแบบการพิสูจน์ตัวตน เพื่อใช้งาน SSH Server โดยใช้ SSH Signed Certificate
#SSH #Vault

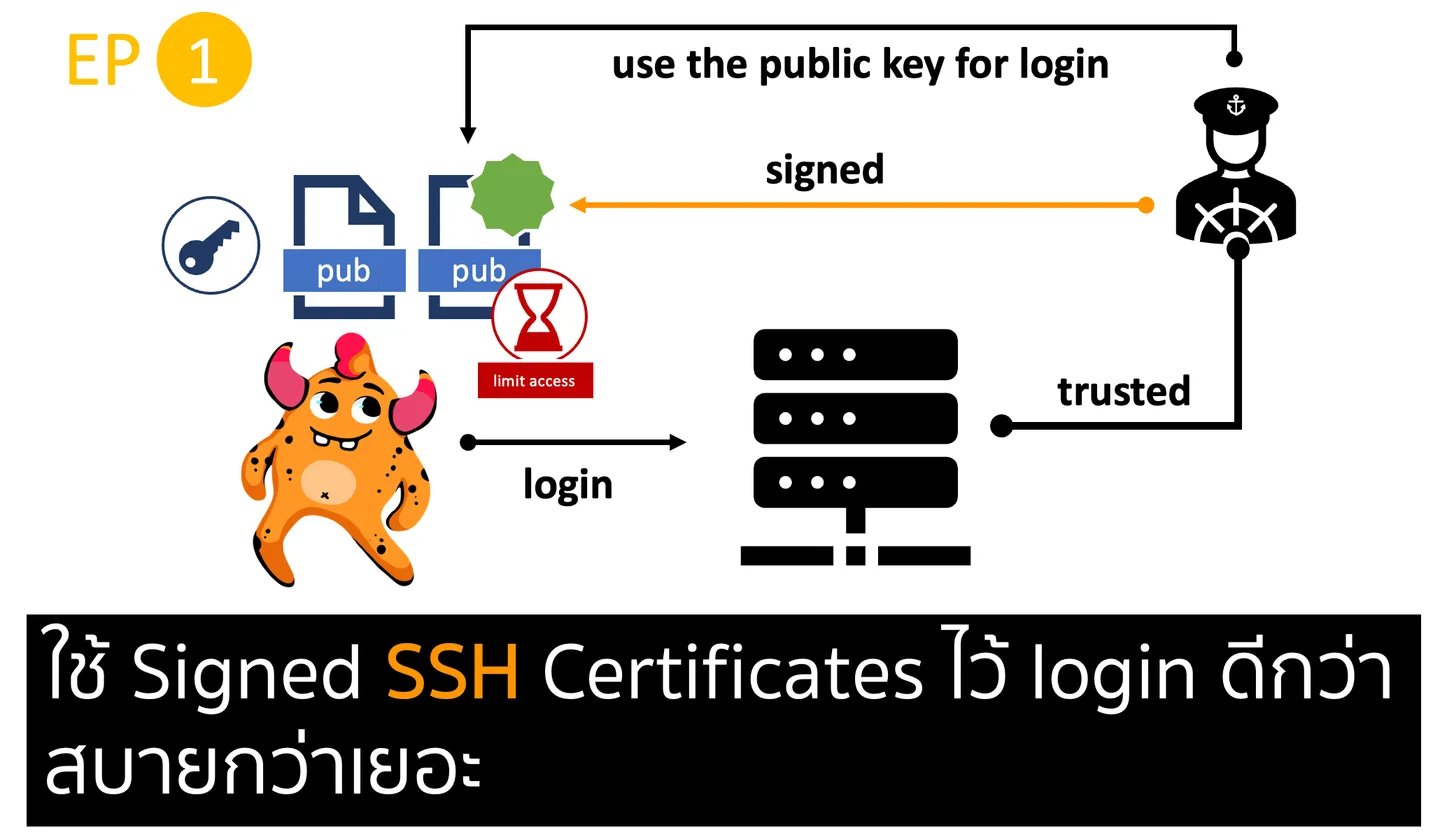
ใช้ Signed SSH Certificates ไว้ login ดีกว่า สบายกว่าเยอะ ep. 1
Tech

ใช้ Signed SSH Certificates ไว้ login ดีกว่า สบายกว่าเยอะ ep. 1

ในการเริ่มต้นเชื่อมต่อไปยัง SSH Server ผู้ใช้งานจำเป็นต้องพิสูจน์ตัวตนก่อน
#SSH #Vault

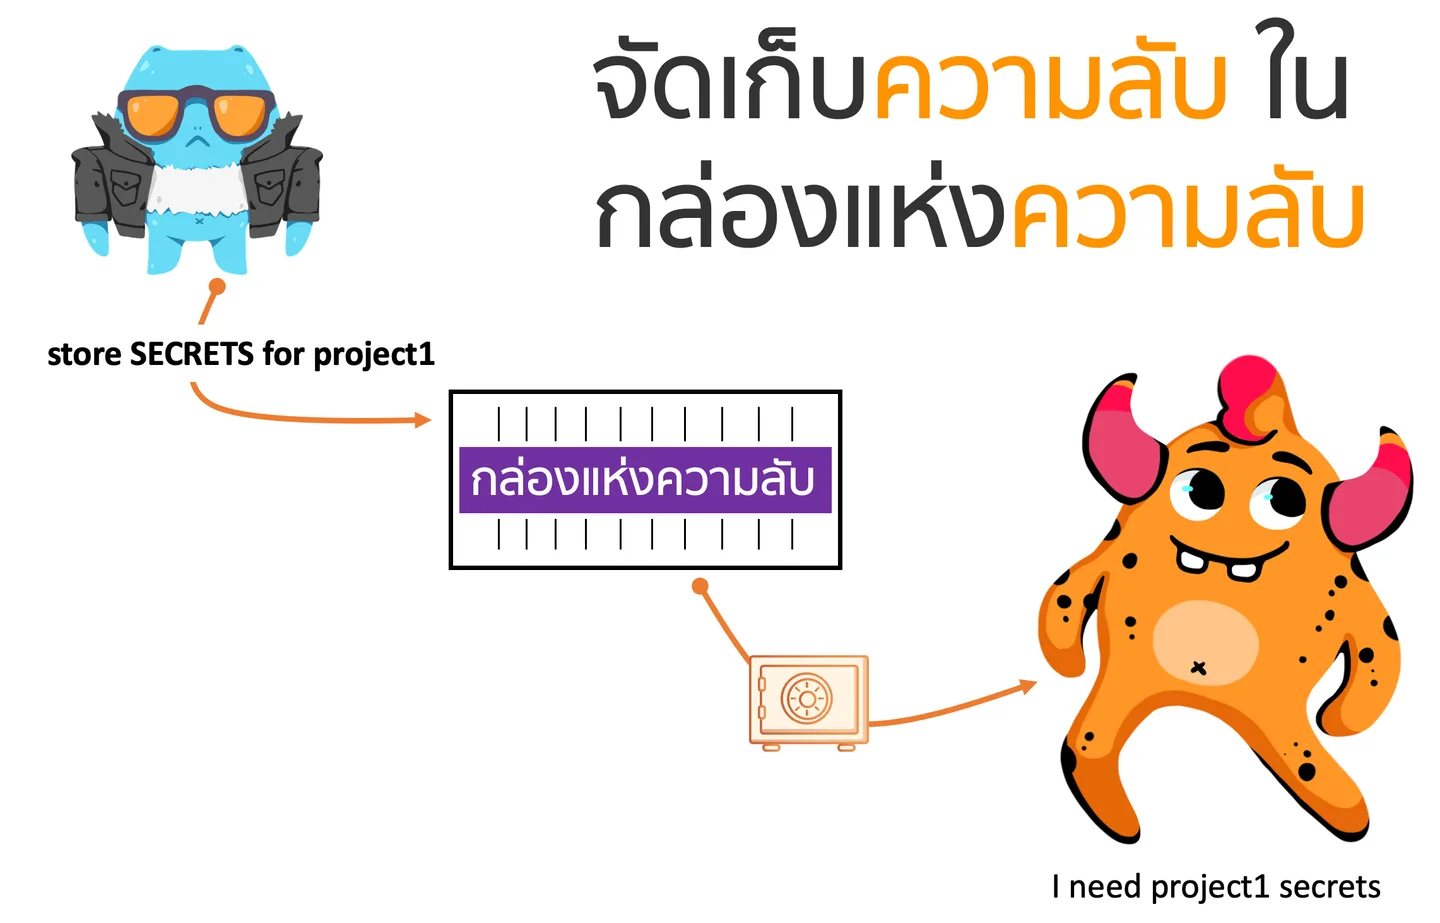
จัดเก็บความลับ ในกล่องแห่งความลับ (HashiCorp Vault)
Tech

จัดเก็บความลับ ในกล่องแห่งความลับ (HashiCorp Vault)

ว่ากันไปแล้ว Secret Engine ทำหน้าที่หลากหลาย ทั้งจัดเก็บ (store) , สร้าง  (generate) และ เข้ารหัสลับ (encrypt data) ขึ้นอยู่กับ Secret Engine ที่เราเลือกใช้
#Vault

หัดเล่น Vault แบบขี้เกียจ ใช้ Docker ละกัน
Tech

หัดเล่น Vault แบบขี้เกียจ ใช้ Docker ละกัน

Vault เป็นผลิตภัณฑ์ของ HashiCorp ที่ทำหน้าที่ บริหารจัดการความลับ (Manage Secrets) และ ปกป้องข้อมูลที่อ่อนไหว
#Vault #Docker

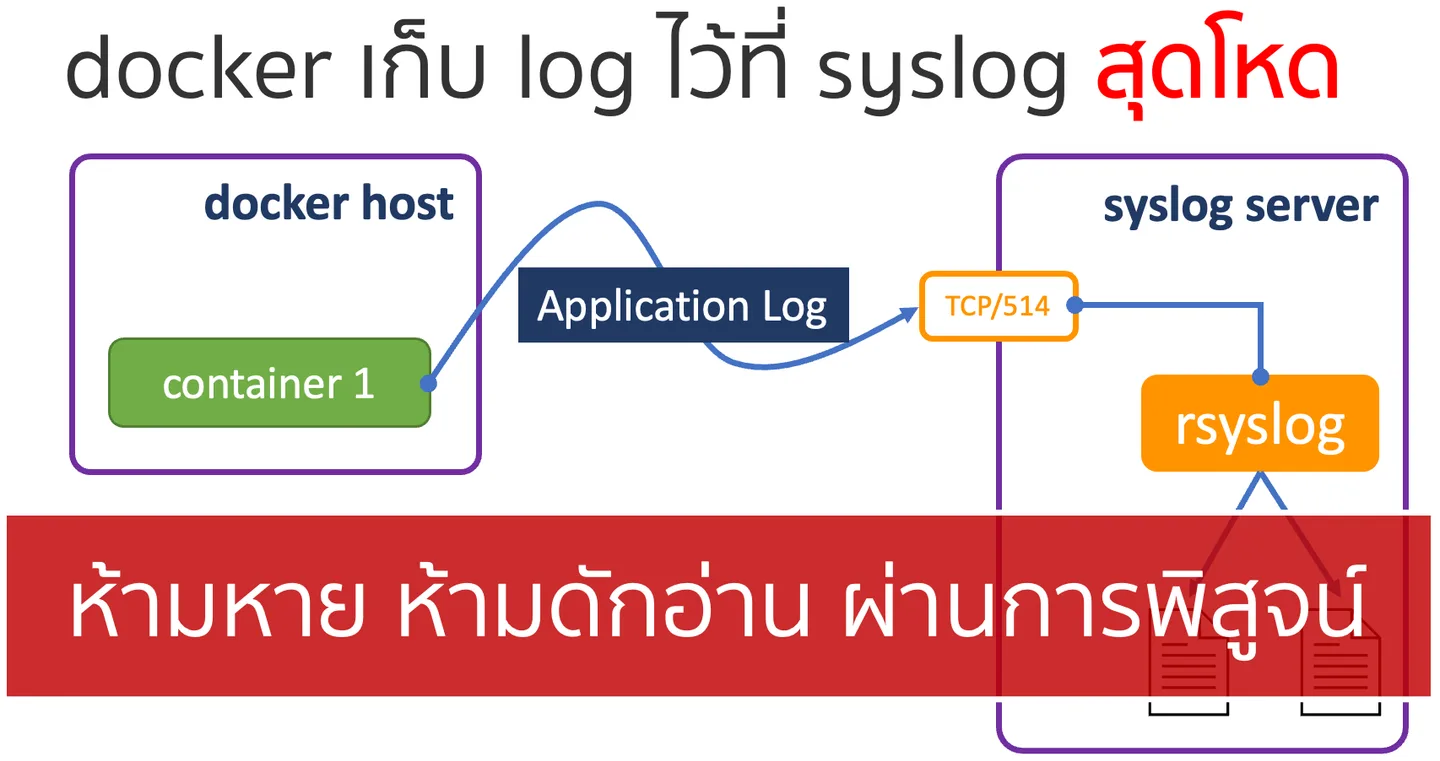
syslog สุดโหด เหมือนโกรธใครมา?
Tech

syslog สุดโหด เหมือนโกรธใครมา?

เพื่อให้รองรับกระแสโลก IT ที่ต้องคำนึงความปลอดภัย รวมถึงความมั่นใจในการส่งข้อมูลผ่าน syslog protocol
#Docker #TLS

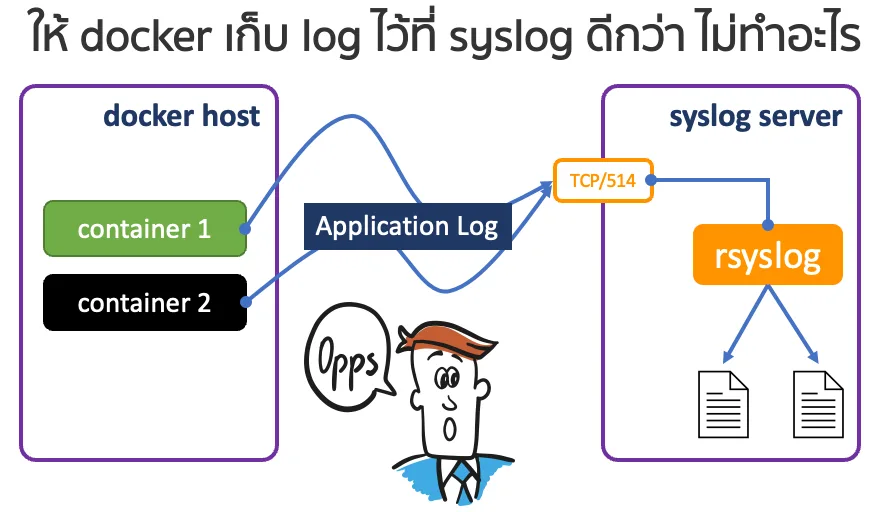
ให้ docker เก็บ log ไว้ที่ syslog ดีกว่า ไม่ทำอะไร
Tech

ให้ docker เก็บ log ไว้ที่ syslog ดีกว่า ไม่ทำอะไร

พอเราสั่งลบ container เราก็ไม่รู้จะไปตามหา log จากที่ไหน log ถูกลบไปด้วย พร้อม ๆ กับ container ไปแล้ว
#Docker

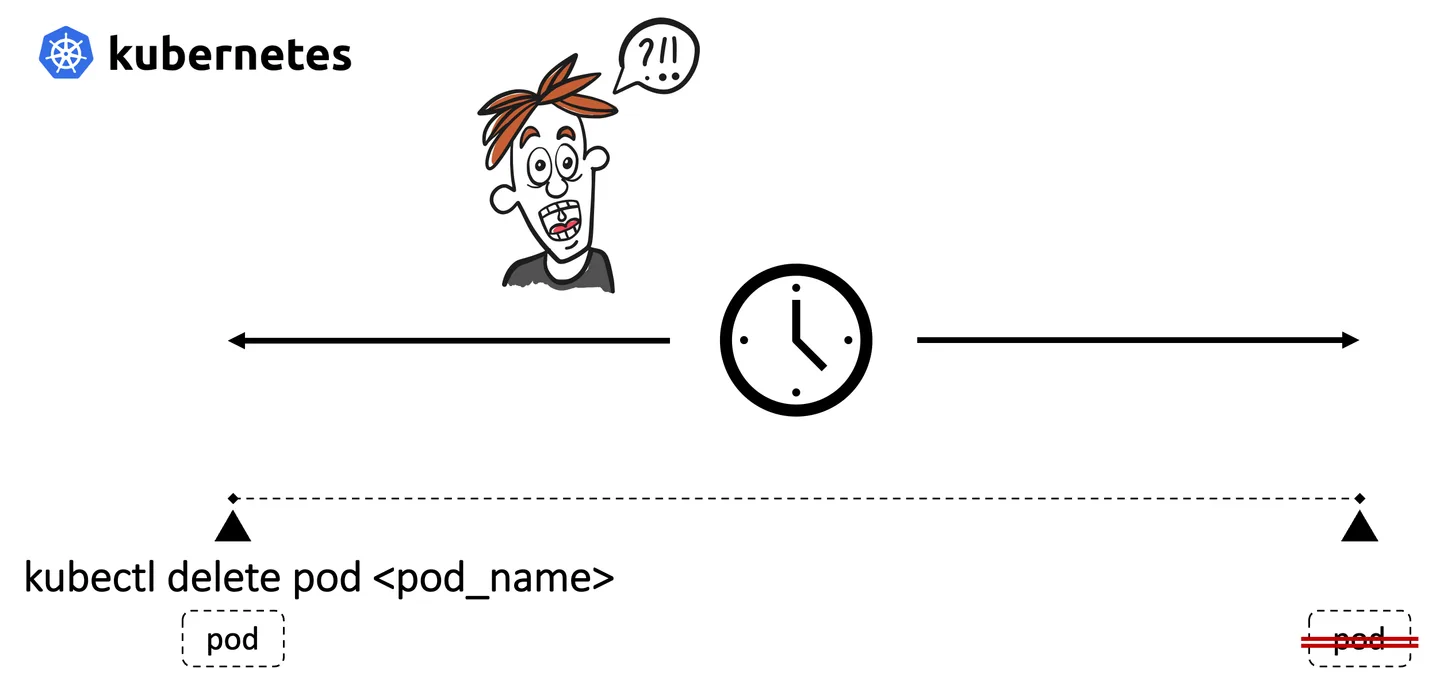
ต้องรอนานแค่ไหน Pod ถึงจะถูกลบ
Tech

ต้องรอนานแค่ไหน Pod ถึงจะถูกลบ

ช่วงเวลาเพียงเสี้ยววินาทีที่ pod ไม่สามารถใช้งานได้ แต่ผู้ใช้ยังพยายามที่จะติดต่อเข้ามายัง application ใน pod นั้น ก็อาจจะส่งผลกระทบในมุมลบในการให้บริการได้

#Kubernetes